DECT NR+(ETSI DECT-2020 NR,TS 103 636)是運行於免執照頻段的 5G 去中心化網格標準——沒有基地台、沒有電信業者、沒有 SIM 卡。BANFi 採用的協定堆疊 BFi91NR7DLCVG 由 FLSEMI 提供。本頁講的是這套堆疊如何被建置、在我們相信它之前對它做了什麼,以及它今天量出什麼:依規範逐條建置,對照測試規範驗證,再放進我們刻意製造的惡劣條件裡。干擾源與被動監聽器都是自己搭的——一套無線堆疊,只有在有東西試圖弄壞它的時候才會說實話。客戶送來的待測裝置,進的就是同一張測試台上的同一個位置。這套堆疊不單獨販售,而是和我們的開發服務一起提供,用在我們做出的應用與產品裡。
每繞一圈,關掉規範裡的一條、打開下一條。沒有東西被宣告完成,只被宣告「目前收斂」,等到上面那層改變了下面那層必須承受的條件,就再回來一次。
TS 103 636 逐條拆開。每一條成為一個獨立的實作單元,帶著自己的完成定義,而不是路線圖上的一顆功能項目。
每個單元在被疊上任何東西之前,先對照相應的測試規範跑過。沒被量測過的條文不能當地基。
架起我們自己的干擾源、CW 產生器與被動監聽器,把實作丟進一張乾淨的測試台永遠不會產生的條件裡。
封包層級的觀察把行為推向一個穩定的模型。穩下來之後才疊下一層——然後整個堆疊從頭再讀一次。
方法只有在產出東西的時候才值得描述。以下數字量測自我們自己的測試台與參考硬體、對應目前的建置版本——不是模擬,不是外推,也不是一致性測試結果。請把它們當成可預期的數量級,而不是拿來設計的規格值。
AES-128 CMAC 完整性與 AES-128 CTR 加密,透過安全側加解密服務硬體加速。
以 SDU 計。每一次被接受的傳送都回覆恰好一個送達結果——成功或失敗,不會沉默。
鏈路不中斷。鄰居追蹤與 count-to-trigger 決定時機,新鏈路先起來,舊的才放掉。
在錯誤通道上醒來的裝置,不必被告知去哪裡找,自己就能找到叢集並加入。
固定、靜態大小的記憶體池,RAM 依角色配置——末端節點需要的遠少於匯聚點。留給你應用的空間取決於角色與韌體版本,會以隨訂單出貨的建置版本報給你。
沒有作用中的角色時,堆疊完全不喚醒應用核心——這是電池節點撐一季與撐不了的差別。
2 台子節點同時全速上行的合計;4 台時 334 kbit/s(台架)。專用點對點鏈路每方向 201 kbit/s,上行與下行可以同時。
九台無線電組成的網格,從最深節點到匯聚點最多 6 跳:每一對節點雙向單播 350/350、廣播 280/280 全數送達。
應用層 echo 的地板值,量測時鏈路已加密、且處於競爭條件下。這是應用真正會感受到的來回時間,不是單一躍點的空中時間。
每個平台量出來的都不一樣。這些數字來自我們在 Nordic Semiconductor nRF9151 上的參考建置,會隨堆疊演進而移動。矽晶版本、建置組態、時脈與電源設定、天線與 RF 環境、主機介面,以及你自己的應用加在晶片上的負載,都會讓它們往任一方向偏移。對某個產品有效的,是在那個產品上量到的數字;如果你需要可以要求我們負責的數據,我們就在你的硬體上量。它們不是協定一致性測試結果,也不具任何法規意義。本頁的吞吐量與延遲數字都在 Band 1(1.9 GHz)量測;我們的測試台自 2026-10-01 起改用美國 Band 9,這些數字尚未在 Band 9 重新量測。
頻段群組是執行時的參數,不是另外一個建置。同一份映像在 1.9 GHz 與 915 MHz 都跑過,切換只是角色啟動時帶的一個參數。
Band 1(1 880–1 900 MHz,歐洲)與 Band 9(1 921.5–1 928.4 MHz,北美)都已在空中驗證。本頁所有量測數字都是在 1.9 GHz 的 Band 1 跑出來的,速率、時序與傳輸距離的實測值都以這裡為準。
協定行為已在空中驗證:入網、金鑰先行的安全重新關聯、雙向資料、功率等級門檻,以及跨頻段移動被正確拒絕。Band 4 已在 nRF9151 DK 與 Thingy:91 X 上實際跑過。
還沒有的那一半。915 MHz 的吞吐與傳輸距離尚未特性化——測試台上的天線是 1.9 GHz 的零件。協定跑得起來是一回事,射頻性能是另一回事,我們不會把在 1.9 GHz 量到的數字掛到 915 MHz 上。兩個頻段都在免執照頻譜上,不需要基地台、電信業者,也不需要 SIM 卡;實際可用通道與發射功率依當地法規。
把它們壓成一個數字,對要設計系統的人沒有幫助。下面三列分別對應三種情況,量的是不同的東西。
| 情況 | 量測值 | 實際發生什麼 |
|---|---|---|
| 觸發式換手 | 24–33 ms | 先接後斷,而且只是最後一步:鄰居已經在追蹤中,決策也已經做完。多次強制換手量到的區間,並與同一條鏈路上不換手的對照組比對,確認來源鏈路全程不中斷。 |
| 冷啟動到換手 | < 60 s | 最差觀測值。從空的探測清單開始:啟動探測、發現鄰居、觸發,然後才輪到上面那個毫秒級的切換。 |
| 服務端非預期失聯 | 20 s + 一次重新捕獲 | 這是失效路徑,不是換手。連續漏掉十個信標週期才宣告失聯,接著一次重新捕獲步驟恢復關聯。唯一的資料損失是傳送中尚未被確認的訊框。 |
為什麼要分開講。一個規劃中的換手可以做到毫秒級,是因為所有昂貴的工作——掃描、探測、鄰居評估——都已經在鏈路還好好的時候先做完了。當服務端毫無預警消失,那些工作沒有人替你做過,時間尺度自然回到秒。系統要能容忍的是後者,不是前者。另外一件規劃站台時一定要知道的事:一個鄰居要成為換手候選,它的信標必須落在目前服務節點的 6 dB 以內(這是規範的門檻),而真正切換還要它比服務節點好 3 dB 並連續 4 個信標週期成立——以出貨預設的 2 秒信標週期算,鄰居已在追蹤時的決策時間是 8 秒;這是決策時間,不是完整的換手時間。把信標週期縮短可以換到更快的決策,代價是空中時間。反過來說,一個刻意擺遠、準備在主節點被遮蔽時接手的備援節點,如果平常就比主節點低超過 6 dB,裝置根本不會把它列入候選——備援要放在裝置看得見的範圍內才有意義。
這個領域裡流傳的公里級距離數字,絕大多數是矽晶供應商的鏈路預算,不是誰真的走出去量到的。我們不打算加入那個行列——距離取決於你的天線、你的外殼、你的樓層與你的牆,我們給不出對你有意義的數字。能給的是鏈路預算本身:以下是在一棟兩層樓住宅、nRF9151 DK(搭配 SMA 天線)、五個擺放位置量到的門檻。
| 情況 | 接收準位 | 實際發生什麼 |
|---|---|---|
| 滿載資料 | −75 dBm | 連續滿速的資料流在這個準位以上都撐得住。 |
| 節流資料 | −82 dBm | 降低送出節奏之後,資料仍然過得去。 |
| 關聯斷裂 | −82 ~ −85 dBm | 關聯在這個區間裡失去。這是實務上的覆蓋邊界。 |
| 關聯還在,資料過不去 | −92 dBm | 裝置仍然掛在網路上,但沒有資料能通過。看得到不等於用得到。 |
| 邊緣父節點 | −96.5 dBm | 比上面那條覆蓋邊界更低的準位,鏈路仍然可以建立起來,但取得要花超過 24 秒,並在 60 秒內完成。能連上不代表可以這樣設計——這一列是邊界,不是工作點。 |
| 發射功率 | 最高 +21 dBm | 實際可用功率依當地法規與頻段而定。 |
拿這組數字去算你自己的場域。把你的天線增益、外殼損耗與牆體衰減加進去,對照上面的門檻,你會得到一個屬於你的覆蓋估算——那比任何我們掛在網頁上的公里數都準。要更確定的話,把板子給我們,我們在你的場域量。
量產用的建置有兩種,差別在於應用跑在哪一顆處理器上:嵌入式 API 讓應用跑在 nRF9151 自己的 Cortex-M33 上;HIF 伴隨晶片讓應用跑在你自己的主機 MCU 上,nRF9151 這一側出貨即完整。
這個總量不會在執行中長大。資料平面完全不配置 heap:接收 slab、資料通道情境、排程器項目池與各執行緒堆疊都在建置時就配置好,記憶體依角色配置——末端節點需要的遠少於匯聚點。留給你應用的空間取決於角色與韌體版本,會以隨訂單出貨的建置版本報給你;如果你的產品用不到其中幾項功能,關掉它們就能把空間還回來,要壓到多小才夠,我們可以照你的規格一起算。
以下都是在我們自己的台架上量到的,不是從設計上限推算出來的;每一列都註明韌體版本與條件,不同配置的數字不能直接互相比較。
| 情境 | 量測值 | 說明 |
|---|---|---|
| 專用點對點鏈路(每方向) | 201 kbit/s | 250 位元組酬載、每秒約 100 筆,上行與下行可以同時各跑這個速率。(台架) |
| 星狀上行合計 | 373 kbit/s | 每個子節點同時全速上行:2 台時 373 kbit/s(每秒 187 筆)、4 台時 334 kbit/s(每秒 167 筆),250 位元組、800/800 送達。合計量受單一載波的空中時間限制,不會隨子節點數線性增加。(晶片內流量產生器,台架) |
| 中繼鏈(每一跳) | 96–101 /s | 250 位元組,深度 1 到 4 每一跳都是每秒 96–101 筆——多一層幾乎不掉速;1 000 位元組時約每秒 25 筆(16 回合皆 40/40 送達)。(晶片內流量產生器,產品映像) |
| 僅 RACH 成員(輕載路徑) | ≈4 SDU/s | 小封包,每台約每秒 4 筆、合計約每秒 20 筆(2026 年 8 月實測)。這是沒有授權資料通道的裝置仍可使用的輕載上行路徑,不是資料速率。 |
| 每個固定終端 | 64 台 / 3 條全速率 | 64 台入網名冊。出貨的排程設定下同時有 4 條授權資料通道,中繼自己連上父節點會用掉一條,所以 3 個子節點拿得到通道;其餘裝置以 RACH 成員身分加入,仍然有一條可用的上行。實測到的組合是 3 條全速率通道加上 61 個 RACH 成員。把授權長度改短可以換到 6 條通道,代價是每筆能送的酬載變小——這是取捨,不是升級。 |
| 路由上行(預設設定) | 171 / 138 kbit/s | 1 跳 171 kbit/s(99% 送達)、經一台中繼 2 跳 138 kbit/s(95% 送達);250 位元組,晶片內流量產生器,不經主機。經中繼、各自載波的路由上行和上面的專用點對點鏈路是不同配置,所以低於 201 kbit/s。(台架) |
| 經序列主機介面 | 108 / 112 kbit/s | 外接 MCU 經序列主機介面送資料,250 位元組:1 跳 108 kbit/s、2 跳 112 kbit/s,全部送達。(台架) |
| 小封包(經主機介面) | 72–75 /s | 32 位元組、預設設定,1–2 跳每秒 72–75 筆,全部送達。1 跳時,超出容量的負載會在來源端被節流,送達率維持 100%。(台架) |
| 延遲(主機到主機) | 31–52 / 56–75 ms | 預設設定的中位數:1 跳 31–52 ms(32–250 位元組),2 跳 56–75 ms。(台架) |
| 深度 5 網格(密集測試配置、小封包) | 25 /s | 九台、每條路徑 1–6 跳、32 位元組:持續每秒 25 筆、送達 ≥ 99.7%,飽和時約每秒 33 筆。這是密集測試配置的數字,不是無線的上限。(台架) |
換成網路工程師在用的單位。專用點對點鏈路每個方向 201 kbit/s(250 位元組酬載、每秒約 100 筆),上下行可以同時;星狀叢集 2 台子節點的上行合計 373 kbit/s。經中繼的路由上行是另一種配置:預設設定下 1 跳 171 kbit/s、2 跳 138 kbit/s。講白一點:這是每條鏈路一兩百 kbit/s 等級的傳輸,適合遙測、控制、計量與警報,開啟低延遲設定後也能承載對講機等級的語音。它不是影音串流的傳輸層——這句話我們寧可現在講,也不要你評估到一半才發現。
拓撲。星狀(深度 1)與樹狀(深度 2,出貨預設)之外,深度 5 的樹已在九台網格上實測驗證(從最深節點到匯聚點共 6 跳)。出貨韌體預設可路由到深度 6,建置時可設定到 15——這是可設定的設計上限,不是實測值;深度 5 以上請視為試點而非量產部署。
單一鏈路的數字回答不了「一整座站台會怎麼運作」。以下量自一組七片板子的實體布建——五片 nRF9151、兩片 nRF9131 混在同一個網路裡,分佈在同一層樓的不同房間,樹深三層;過程中沒有除錯器、沒有側通道,每一個被觀察到的狀態都是主機端讀得到的。表格最後幾列另列一組九台無線電、樹深五層的台架網格。
每個節點只需要知道要加入哪個載波。樹在第一次嘗試就成形,匯聚點約 15 秒內收齊全網註冊,冷入網約 4 秒。整批重燒韌體之後,同一棵樹在約 30 秒內以相同的形狀重新長好。
把一台中繼斷電,掛在它下面的兩個深度 3 節點各自察覺失聯,在數秒內自行改掛到另一個中繼,全程沒有任何人為介入。那台中繼重新啟動後以子節點身分回到網裡,樹收斂成一個有效(可能更深)的形狀,而不是空等原本的位置。
回報的序號跨越換手繼續遞增。停機窗內的訊息誠實遺失——沒有重複、沒有遲到亂序,也沒有為了讓數字好看而補上的東西。哪些沒到看得出來,什麼時候恢復也看得出來。
一跳往返 42 / 89 / 181 ms,三跳 132 / 168 / 231 ms(最小/平均/最大)。單向的主機到主機中位數是深度 1、2、3 各 50 / 68 / 78 ms,換算每經過一個中繼大約多 13 到 17 ms,沒有意外的斷崖——這讓你可以從樹深直接推估最壞情況。
| 情況 | 量測值 | 說明 |
|---|---|---|
| 冷入網 | 約 4 秒 | 掃描主導。裝置醒來後自己找到叢集並加入,不需要被告知去哪裡找。 |
| 網格內漫遊 | 24–33 ms | 先接後斷。子節點自行改掛到另一個中繼,不需要人為介入,也不需要主機參與。 |
| 一跳往返 | 42 / 89 / 181 ms | 最小/平均/最大,二十回合的回聲測試。 |
| 三跳往返 | 132 / 168 / 231 ms | 同一組測試跑在深度 3 的路徑上。中間約六段空中傳輸,每段約 28 ms。 |
| 網格規模 | 7 節點 · 深度 3 | 五片 nRF9151 與兩片 nRF9131 混編在同一個網路裡,兩台中繼同時擔任子節點與父節點。 |
| 九台網格 | 9 台 · 深度 5 | Thingy:91 X 匯聚點、五片 nRF9151 DK、兩片 nRF9131 EK 與另一台 Thingy:91 X;從最深節點到匯聚點最多 6 跳。台架、短距離。 |
| 任兩點雙向 | 350/350 · 280/280 | 70 對節點雙向單播全數送達;限跳數洪泛廣播 56/56 對全數送達。單播中位數 56 ms、6 跳約 100 ms——這是主機到主機、含兩段 UART 的時間,不是空中延遲。 |
| 單向空中延遲 | 平均 14.2 ms · 最差約 19.2 ms | 10 ms 傳輸機會週期,一次一筆 SDU 在途。 |
| 整棵中繼樹斷電 | 25.6 秒 | 手動切斷整棵中繼樹的電源,恢復後全部回到規劃的父節點。 |
| 韌體更新 | 三種方式 | 經序列埠透過開機程式更新、第二映像槽可回復,以及節點對節點空中更新。 |
這是一組布建,不是一份規格。以上是在我們自己的板子上量到的:七片板子的室內實體布建,以及九台無線電的台架網格。節點數、樹深、跳數與現場本身都會讓這些數字變動,比深度 5 更深的拓撲也還沒有公開的空中證據。另外要說清楚:我們累積的是以小時計的連續運轉與有儀器監看的長時間測試,不是好幾個月的現場部署——多年的現場資料我們沒有。如果你需要能對自己客戶負責的數字,我們就在你的現場、你的硬體上量。
想看這張網實際運作?看即時看板,或預約線上展示 →
在 BFi91XTD 上,上面這張網也能承載半雙工按講語音與文字:跨多跳網格的群組頻道,以及離開網格、掛斷後再回來的一對一私人通話。語音來自每個人透過 Bluetooth LE 連線的 App,並在 App 內加密;無線電裝置轉送的是它讀不懂的封包。無線電部分參照 ETSI DECT NR+ 規範(ETSI TS 103 636,DECT-2020 NR)實作;ETSI 沒有為 DECT NR+ 定義語音規範,因此上層的語音封包格式是 FLSEMI 的應用層設計。
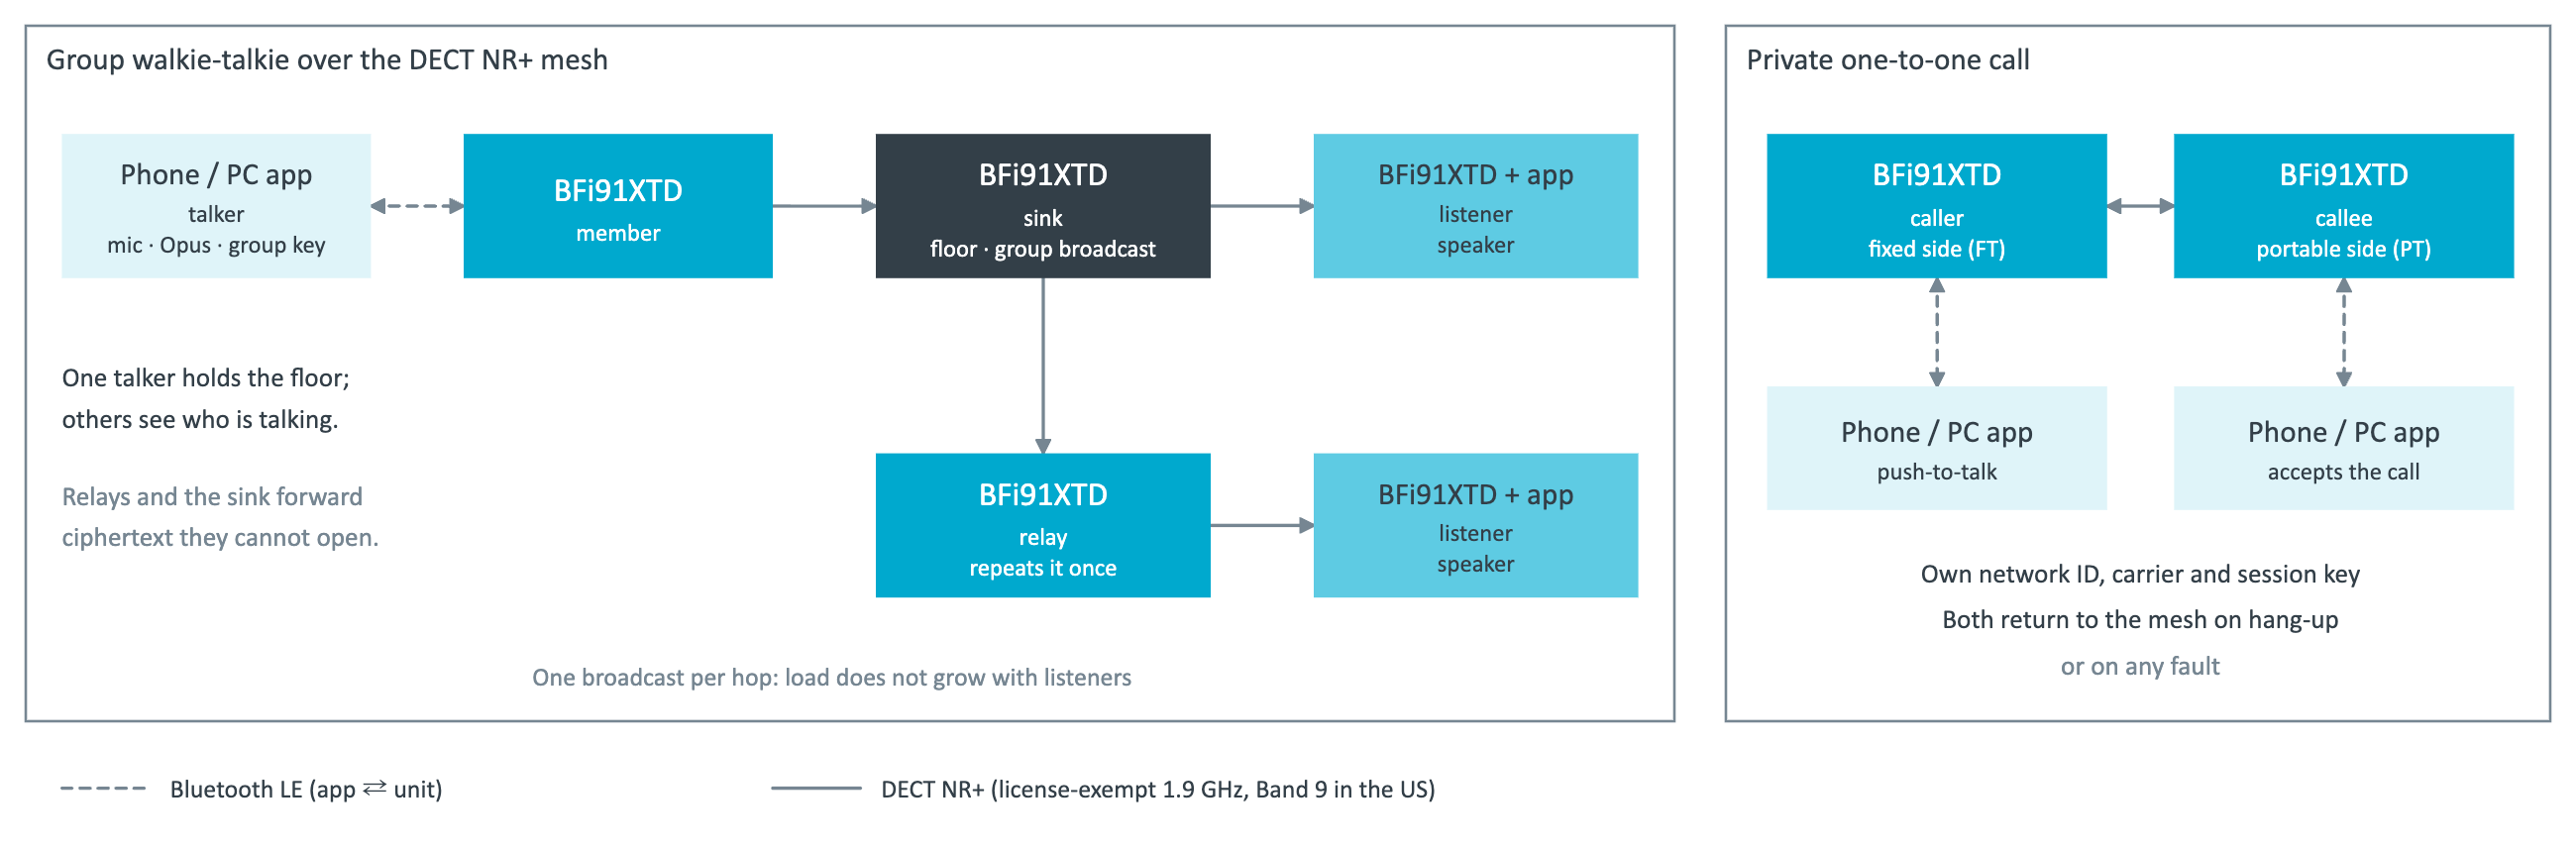
發言者的封包先送到匯聚點,匯聚點再以排程廣播資源送出——即 TS 103 636-4 的群組指派(Group Assignment)機制——每個中繼朝自己的裝置重複一次。網路負載不會隨聆聽人數增加。匯聚點把發言權給一位發言者;放開按鍵或靜默 0.6 秒後即釋出。
邀請、響鈴與接聽經由網格傳送,並以群組金鑰封裝。兩台裝置接著建立自己的一對一鏈路——一台作為固定端(FT)、另一台作為可攜端(PT)——使用新的網路識別碼、載波與工作階段金鑰。掛斷、無人接聽、對方失聯或達到時間上限都會結束通話,兩台都回到網格;通話的任何內容都不會寫進裝置儲存的設定。
群組語音金鑰只存在成員的 App:AES-128 CTR 加 CMAC,與 TS 103 636-5 匯聚層安全所用的基本加密方式相同。中繼與匯聚點轉送的是密文。每一段 DECT NR+ 鏈路也都有 MAC 安全加密。隊長重新換發群組金鑰即可排除遺失的裝置;對一台裝置的任何變更,都需要按下該裝置本身的按鈕。
App 以 Opus(開放、免權利金的編解碼器)編碼,每位發言者 12 kbit/s、40 ms 封包;無線電裝置從不解碼音訊。同一條 Bluetooth LE 鏈路也雙向傳送文字與資料、整張網的「誰在這裡」,以及以 QR code 加按一下按鈕加入群組。
| 情況 | 量測值 | 說明 |
|---|---|---|
| 群組語音 | 中位數 146 ms | 麥克風到喇叭;第 95 百分位 247 ms |
| 一對一通話 | 中位數 145 ms | 第 95 百分位 254 ms;458 個封包中 3 個以補償處理 |
| 群組(App 內加密) | 遺失 0.9–4.8 % | 中位數 155–204 ms |
| 通話建立 | 約 7 秒 | 從接聽到可以說話 |
條件:我們九台無線電的台架網路,Band 9;手機端由一台 Mac 透過 Bluetooth LE、以真實麥克風扮演;Opus 12 kbit/s、40 ms 封包;延遲從麥克風端送出量到喇叭端收到,含兩段 Bluetooth LE 鏈路。最多以三個語音端點測試,更大的群組尚未量測。未取得認證;不能取代緊急通訊設備。
一顆無線模組只解決其中一段。真正要回答的問題是:現場那個感測器送出的東西,怎麼原封不動地到達你的雲端?這條路上的每一段我們都用公開規範走完,中間沒有需要另外轉接的私有協定。
依 TS 103 874-3(AP3)建置。來自網路的 CoAP 請求可以直達某一個節點,並由那個節點自己回應——不是先送到閘道、再由閘道代為轉譯。你的雲端定址的是裝置本身。
我們不要求你把資料改成我們的格式。你自己的應用層協定——包含它自己的完整性檢查——從感測器到應用全程保持原樣,中間的網格只負責把它送到。
依 TS 103 874-2(AP2)的 Secure Joining。網路要求安全時,裝置加入網路的那一刻起,鏈路就是加密而且受完整性保護的,沒有「先用明文跑一段時間、之後再打開安全」這個階段。
閘道以標準 IPv6/CoAP 承載邊界路由器與雲端連線。無線鏈路支援加密與完整性保護(AES-128 CTR + CMAC,ETSI TS 103 636-4 第 5.9 節);網路已佈建金鑰並要求安全時,裝置的鏈路從關聯起就受保護,沒有金鑰的裝置會被拒絕。從感測器到你的資料庫,沒有任何一段需要我們的私有協定。
我們的線上展示網路已開啟 DECT NR+ 鏈路安全,使用美國 Band 9(1921.5–1928.4 MHz):依 ETSI TS 103 636-4 第 5.9 節以 AES-128 CTR 加密、以 CMAC 保護完整性;沒有網路金鑰的裝置會被拒絕。展示閘道的雲端上行經加密的 WireGuard 通道傳送(僅限我們的展示環境)。我們的韌體預設不開啟安全;客戶網路在佈建金鑰並要求安全後即受保護。
這一段為什麼值得看。多數無線方案賣的是最後一哩,剩下的路要你自己接起來。這裡的每一段都指向一份公開規範——MAC 與 DLC 是 TS 103 636,入網安全是 TS 103 874-2,IPv6 互通是 TS 103 874-3。這代表你哪一天想換掉我們,換得掉;對要維運十年的人來說,這是加分而不是減分。
以下是在我們自己的測試台上、對照 ETSI 測試規範、在實際要出貨的那份映像上跑出來的結果——包含沒有全數通過的部分。這不是認證實驗室的結果:我們沒有送過認證,也不會假裝送過。
TS 104 047-2 全套在出貨映像上跑完:48 項通過、5 項帶但書通過、2 項不適用。拆開看,MAC 43 項是 36 通過 / 5 帶但書 / 2 不適用,DLC 8 項全通過,匯聚層 4 項全通過。另外六項 HARQ 的測試項目在排程資料通道上重跑一次,5 項通過、1 項帶但書。最近一次全套是 2026 年 9 月 14 日,在當時的韌體映像上執行。帶但書與不適用的項目分別是哪幾條、以及當時記錄的對照證據,可透過詢問表單留下公司基本資料索取。
資料鏈路控制與匯聚層的測試項目全數通過。DLC 服務型態 0–3,含分段、重組與生命週期控制;匯聚層服務型態 0–4,含流量控制視窗與段層級 NACK。
匯聚層可選用的逐流酬載安全(TS 103 636-5 第 6.2.13 節):Mode 1 為每條資料流保留一個安全實體,酬載穿過兩個不持有該金鑰的中繼仍保持加密——台架上行 250 B、下行 160 B 完整送達(2026 年 8 月)。
45 分鐘的加密連續測試,跨越五次載波移動與五次安全重新關聯,MIC 失敗次數為零。這是在密文上量出來的,不是從原始碼推定的。
標準狀態。本堆疊依 ETSI TS 103 636 Release 2 撰寫,並已於我們自有的測試台架上,依對應的測試規範(TS 104 047-2)執行驗證,包含對抗我們自行建置的干擾源與被動監聽器。本堆疊尚未送交正式一致性測試。本網站所載內容,均不構成協定一致性、互通性認證或法規核准之宣稱。認證活動需要的測試功能——test loop、CW 源、monitor 模式、ETF——都已內建並在測試台層級驗證過。除了測試項目之外,我們也做逐條稽核:MAC 規範 108 條、DLC 與匯聚層 56 條,每一條都必須對應到一份打得開的證據、一個查得到的版本紀錄與一個會失敗的對照,稽核本身由機械檢查在每次修改時強制執行。另外講清楚範圍:TS 104 047-2(協定)我們跑完了,TS 104 047-1 的 23 項射頻量測我們不宣稱——那些需要標準附錄規定的射頻治具,我們的測試台沒有。堆疊也不做任何功能安全宣稱;它提供的是應用層完整性協定在「黑通道」下所需要的傳輸性質,讓上層有辦法做出自己的宣稱。
一條偶爾遺失訊息卻不出聲的鏈路,拿來做遙測可以,拿來做任何必須依照收到內容行動的事情就不行。我們把堆疊做成讓它的上層永遠知道自己站在什麼位置。
每一次被接受的傳送都回覆一個送達結果。不是零個,不是兩個,就是一個。應用永遠不需要從逾時去推論東西究竟有沒有到。
程式裡沒有任何一條路徑會丟掉封包而不回報。只要有遺失,在所有可能發生的位置都看得見,而且附上原因。
Security Mode 1——AES-128 CMAC 完整性與 AES-128 CTR 加密——以擷取到的實際流量驗證,而不是從原始碼推定。NIST SP 800-38A/38B 已知答案測試跑的是正式出貨的加解密路徑,不是測試用的替身。
加密計數器在電源循環之間保持唯一,重啟的裝置不會重複用掉已經花掉的金鑰流。金鑰流沒有被重複使用這件事,是在密文上量出來的,不是從設計推論的。
這是什麼,又不是什麼。以上是 IEC 61508 式「黑通道」對其下層傳輸所要求的送達與失效語意——當應用層完整性協定跑在一條它無法控制的鏈路上時所依賴的性質。這條通道本身不做任何安全宣稱,也不具功能安全認證;它提供的是讓上層有辦法做出自己宣稱的基礎。
我們在台架上用十二種方式重開網格,從單一台到整個網路同時重開,每一次都恢復,而且之後最深的節點都收到 30/30 則廣播。
條件:台架、Band 9、9 台無線電、5 跳;以重設(reset)重開,非斷電;2026-10-05。
我們把堆疊放進你的產品時有兩種做法,差別只在於你的應用跑在哪裡、怎麼接到那個服務介面;底下是同一份程式碼,用同樣的方式驗證。
你現有的 MCU 保留它的架構、工具鏈與應用,無線電變成一個它讀寫的周邊。你這邊不需要 Nordic Semiconductor 工具鏈,也不需要實作 DECT NR+。
你的應用跑在 SiP 自身的 Cortex-M33 上,與堆疊並存。一顆晶片、一份映像,設計裡不需要再放別的東西。
多數客戶不會想為了加一個無線功能,把手上已經跑了好幾年的 MCU、工具鏈與應用整套換掉。主機介面就是為了這件事存在的:你那顆 MCU 什麼都不用改,無線電變成它讀寫的一個周邊,DECT NR+ 的每一層都留在晶片這一側。實體線路有兩種選擇——HIF-UART 與 HIF-SPIS——上面的介面完全相同。
兩條訊號線加一條地線就成立。1 Mbaud、8N1、無流量控制。評估階段與中低速率的應用,直接用這條就夠——很多客戶從第一天到量產都沒有換過。
無線電以 SPI 從屬裝置的身分掛在你的匯流排上,你的 MCU 當主控。介面模型跟 HIF-UART 完全一樣:同樣的暫存器與事件佇列、同樣 CRC-16 保護的訊框、同樣一次只有一個請求在途。換掉的只有實體線路,驅動程式上層的邏輯不用重寫。
怎麼選。先問你的板子還有沒有空的 SPI 匯流排、以及你的資料率會不會逼近 1 Mbaud 這條線。兩者都不成問題就用 HIF-UART,接線最少、除錯最容易。實際的時脈上限、SPI 模式與腳位配置會隨你的板子與時序需求而不同,屬於整合手冊的內容——把你的規劃告訴我們,我們直接給建議。
支援硬體。主機介面(HIF)與嵌入式 SDK(嵌入式 C API)僅支援由 BANFi Semiconductor 出貨、或經 BANFi Semiconductor 授權出貨的 nRF91 系列裝置及相關產品。
你的 MCU 保留原本的架構、工具鏈與應用,無線電變成一個它讀寫的周邊。驅動程式的規模大約是一百五十行,做的事情只有四種基本操作:讀、寫、送出資料報、取事件。你這邊不需要 Nordic Semiconductor 的工具鏈,也不需要自己實作 DECT NR+ 的任何一層。
不論走 HIF-UART 還是 HIF-SPIS,每次交易都是一個 CRC-16 保護的訊框出去、一個訊框回來,同一時間只允許一個請求在途——沒有需要你自己維護的並行狀態機。晶片也會在請求之間主動推送事件訊框,主機把它排進佇列稍後處理就好。
資料路徑是資料報層級:分段、重組、ARQ 與安全都由晶片自己負責。傳送是原子的——一個資料報要不是整個被接受,就是被拒絕,不會只收一半。接收是先看後取,主機在這兩個動作之間當掉也不會掉資料。
事件可以輪詢也可以推送,佇列在完全不輪詢的情況下能撐約七十秒;壓力之下,鏈路上線與斷線這類關鍵事件會比純資訊性的事件活得久。拒絕的原因彼此可分:傳送佇列已滿、存取格式錯誤、資料報宣告長度與實際酬載不符。上電時先跑自我測試——IE 編解碼的來回一致性與 NIST 加解密已知答案測試——在你寫下第一行應用程式碼之前就跑完。
這一段是給你估工作量用的。要判斷把它接上你現有的 MCU 要花多少力氣,上面這些應該就夠——介面保證什麼、你要寫多少東西、出錯的時候你會拿到什麼。位元組層級的線路規格與完整的暫存器參考——位址、編碼與操作碼——屬於整合手冊;要動手實作時,透過詢問表單留下公司基本資料索取。
一座裝好的站台,真正的成本不在第一天,而在後面每一次「有人得爬上去改設定」。這套堆疊把整座站台的設定收斂成一份文件,發佈在匯聚點,其他節點自己透過空中介面取得並套用。一個節點一輩子只需要被實體接觸一次。
整座站台的設定寫成一份文件發佈在匯聚點,每個節點自己去取、自己套用。深度 3 的葉節點在 48 秒內完成採用,整座站台在一分鐘內收斂。設定帶版本,改一次就是發佈一個新版本,不需要逐台連線。
節點重新啟動後自行重新入網、重新取得設定,角色、回報週期與安全政策全部還原。主機發出的重新啟動指令會先確認收到才重啟——你知道它收到了,也知道它什麼時候回來。
哪些節點當中繼、感測回報多久一次、鏈路是否強制加密——這些寫在一份小小的設定文件裡。改完發佈一次,每個節點的採用狀態逐台看得見;要回復,把上一版再發佈一次就好。
同一個網路可以有兩個後端匯聚點。一個節點在同一時間只屬於其中一個——當一整個子樹改掛到另一個匯聚點,它會帶著自己的子節點一起過去,並在新的匯聚點重新註冊。這是規範定義的行為,不是我們自己加的東西。
為什麼這件事值得單獨講。大部分無線方案的維運成本,藏在「要改設定就得到現場」這一句話裡。把設定的來源集中到匯聚點、讓節點自己去拉,中間發生的重開機、換父節點、掉線再回來都不需要人介入——這是拿一次性的安裝成本,換掉一輩子的出勤成本。設定文件的欄位編碼與相關暫存器細節屬於整合手冊。
網格的安全性,最後總是落在「金鑰怎麼進去、進去之後還能不能被拿走」。以下四點是設計上就決定的,不是靠流程紀律維持的。
16 位元組的主金鑰只接受一次完整寫入;讀取這個欄位永遠回傳零。金鑰不會出現在線路上,也不會被任何一條讀取路徑帶出來。
部分寫入直接被拒絕。一端以為裝好、另一端以為沒裝——這種狀態在設計上就不可能出現,因為它從來不會被接受。
政策開啟之後,沒有正確金鑰的裝置一律無法入網,而且會拿到明確的拒絕原因,不是一個沉默的逾時。
重放保護的狀態在電源循環之間持續有效。重新開機會清掉金鑰——裝置必須重新佈建才能回到網裡。這是刻意的:一台被搬走的裝置,不該自己走回來。
邊界在哪裡。這一段講的是這套機制保證什麼。金鑰的載入流程、暫存器層級的細節與佈建工具,屬於整合手冊。
兩頁,涵蓋量測數字、失效語意、協定能力、建置組態與兩種整合方式。備有繁體中文與英文兩版,點了就下載,不必填表也不必留 email。
下載產品簡介(繁體中文 · PDF) English version (PDF)一條鏈路沒辦法從單一端點下判斷。測試台同時跑待測裝置、參考對端、干擾源與被動監聽器,而且分散在空間中而不是疊在同一張桌上——距離與遮蔽是測試的一部分,不是被排除的變因。
產品所佔的位置。開發堆疊時,這裡放的是正在被修改的實作;為客戶做上機驗證時,你的模組、板子或整合品就坐在這裡,測試台其他角色全部對準它。它的 RF 路徑拉到外部連接器並串上校準過的衰減,讓路徑損耗是一個設定值,而不是板子剛好放在哪裡的結果。
把鏈路關起來的已知良好對端,用的是整合式天線而不是外部連接器——因為那才是成品實際輻射的樣子。把一端固定且已知,是讓另一端的改動可以被歸因的前提。
刻意做出來的對手:一個會競爭通道的封包層級干擾源,以及一個完全沒有協定行為、單純把雜訊底墊高的連續波源。兩者合起來,才能把「堆疊沒處理好競爭」和「鏈路單純沒有餘裕了」分開。
一個擷取空中介面但不加入鏈路的觀察者,讓我們看到的東西不是量測本身參與鏈路造成的假象。它永遠不會跟干擾源是同一台——弄壞鏈路的和記錄鏈路的必須各自獨立。
會變動的只有 DUT 這個位置。測試台上其他角色的存在,是為了讓那個位置發生的事情可以被歸因——這也是為什麼同一套配置,既能用來開發這套堆疊,也能用來為客戶的裝置做上機驗證。
本頁描述的是這套實作如何被開發與驗證。DECT NR+ 堆疊 BFi91NR7DLCVG 由 FLSEMI 提供,依 ETSI TS 103 636 Release 2 撰寫,並在測試台上對照測試規範進行過量測。它尚未送交正式一致性測試,本頁任何內容都不構成協定一致性或法規核准的宣稱。
本頁的服務說明呈現的是我們通常的工作方式,不構成要約,也不形成契約。範圍、價格、付款階段與時程,以個案的書面報價與簽署的合約為準。
說明你的裝置與需求,開始一次詢問 →同一張測試台、同一套方法,也接受付費委託——待測位置放的是你的裝置,不是我們的。合作流程、費用方式與板子必須留出的除錯介面,都寫在服務頁。